AES-256 使用 256 位密钥加密数据。它属于对称分组密码,加密和解密依靠同一把秘密密钥。WinRAR 可用 AES-256 保护压缩包,但口令怎样生成密钥、文件名是否一并隐藏,取决于压缩包格式及相关设置。需要确认这些细节时,应查看对应格式的官方说明。
AES-256 加密原理
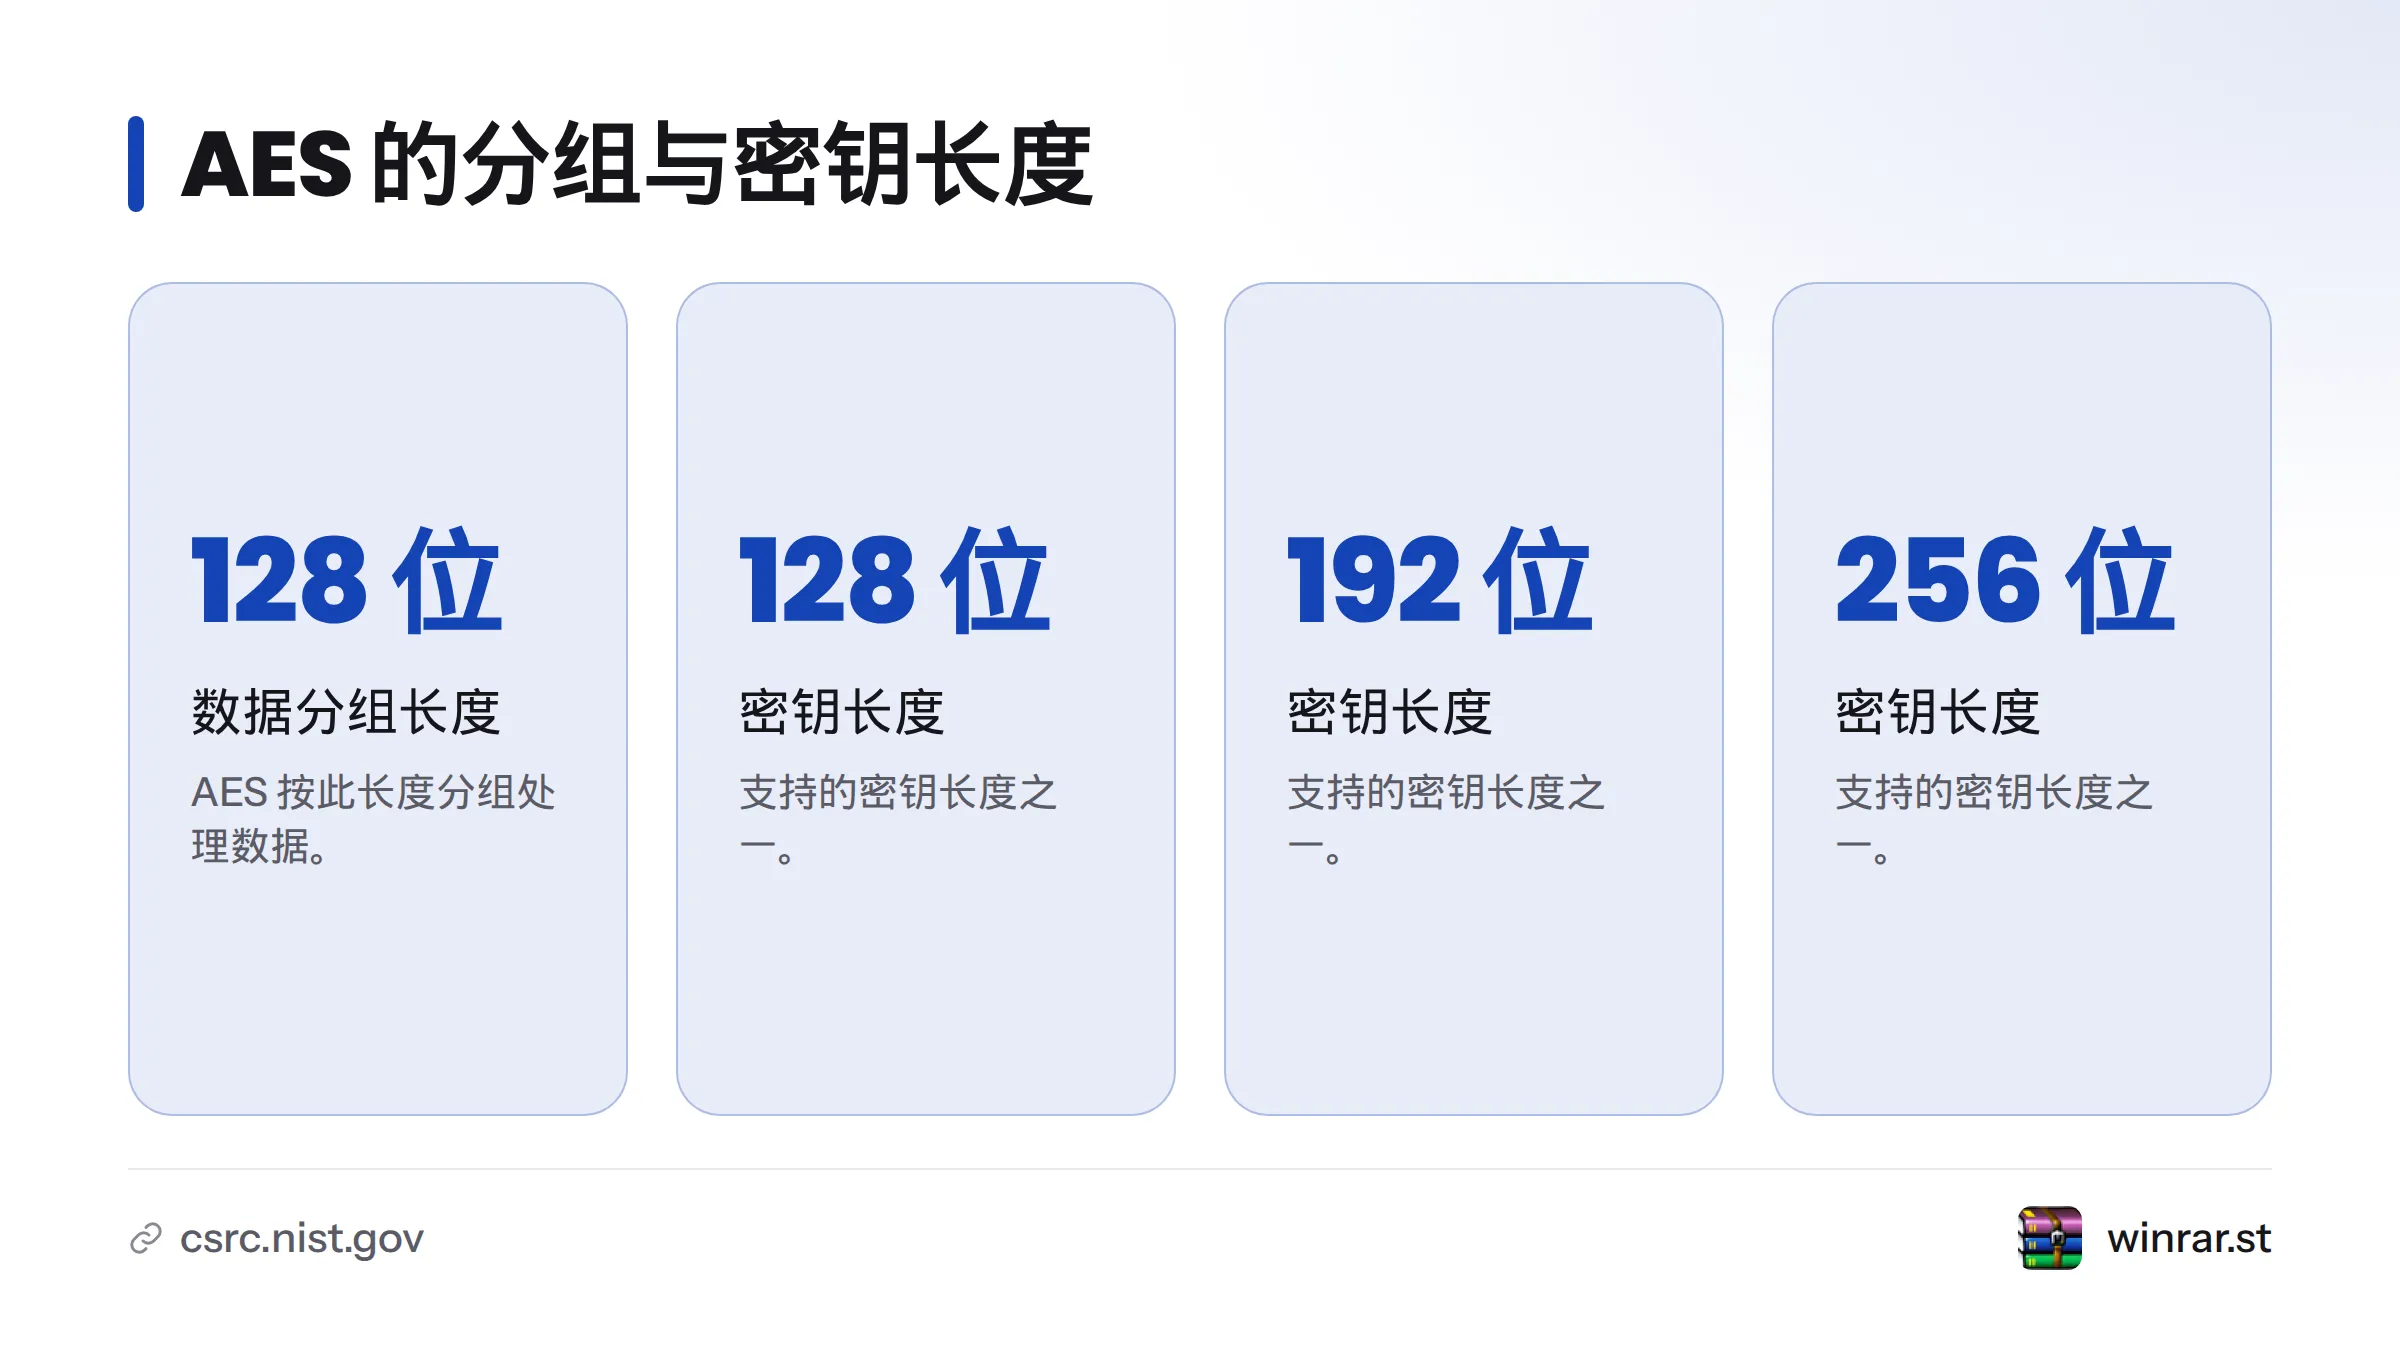
AES 的全称是高级加密标准,由美国国家标准与技术研究院发布。AES 按 128 位分组处理数据,并支持 128、192 或 256 位密钥。加密过程依据密钥转换数据,产生不能直接读懂的密文;解密时,持有对应密钥的一方可还原数据。标准细节见美国国家标准与技术研究院的《高级加密标准》。
AES 属于对称加密。与公钥加密不同,发送方和接收方必须安全地共享同一把秘密密钥。有关分组密码的基本概念,可参阅分组密码简介。
“256”指密钥长度,不是口令长度
AES-256 中的“256”表示密钥有 256 位。它不代表用户口令必须有 256 位,也不表示文件大小或加密分组长度。算法、用户口令和派生密钥各有不同用途:
| 名称 | 用途 |
|---|---|
| AES-256 | 按规定加密和解密数据的算法 |
| 用户口令 | 用户输入的秘密信息,可用于生成加密密钥 |
| 派生密钥 | 根据口令及相关参数计算出的密钥,供加密算法使用 |
输入口令并不等于直接把口令当作 AES 密钥。口令式密钥推导标准 PBKDF2 会反复计算口令、盐值等输入,生成后续密码算法所需的密钥。相关定义见互联网工程任务组的RFC 8018。PBKDF2 可使用 HMAC-SHA256 作为伪随机函数。密钥推导过程与 AES 加密算法本身是不同环节。
明文如何变成密文
可以把基本过程概括为三步:
- **输入明文:**待保护的文件数据。
- **分组加密:**AES 按密钥处理数据,生成密文。
- **解密还原:**持有正确密钥的一方执行解密,取回可读数据。
这只是概念说明,并非完整的加密实现。实际程序还须依照标准选择和处理分组模式及相关参数。解密需要正确的秘密密钥;没有它,密文不会自行恢复成原文件。
WinRAR 如何用 AES-256 保护压缩包
RAR 5 格式使用 AES-256 加密,并以 PBKDF2 和 HMAC-SHA256 推导口令密钥。不同格式或软件版本的处理细节可能不同,RARLAB 的技术说明列出了相关资料。由此可见,AES 算法、口令密钥推导和压缩包格式是保护过程中的不同部分。
加密文件数据不一定会隐藏文件名。WinRAR 提供文件名加密选项;是否启用,会影响他人能否查看压缩包目录信息。设置步骤和保护范围可查阅WinRAR 文件加密与文件名保护指南,也可访问WinRAR 网站查看相关帮助。
AES-256 能保护什么,不能保护什么
AES-256 保护的是按相应格式加密的数据,不能代替设备安全、可靠备份或谨慎分享口令。口令泄露、恶意软件或设备被他人控制,都可能导致文件暴露。若文件名没有加密,目录信息也可能泄露内容线索。
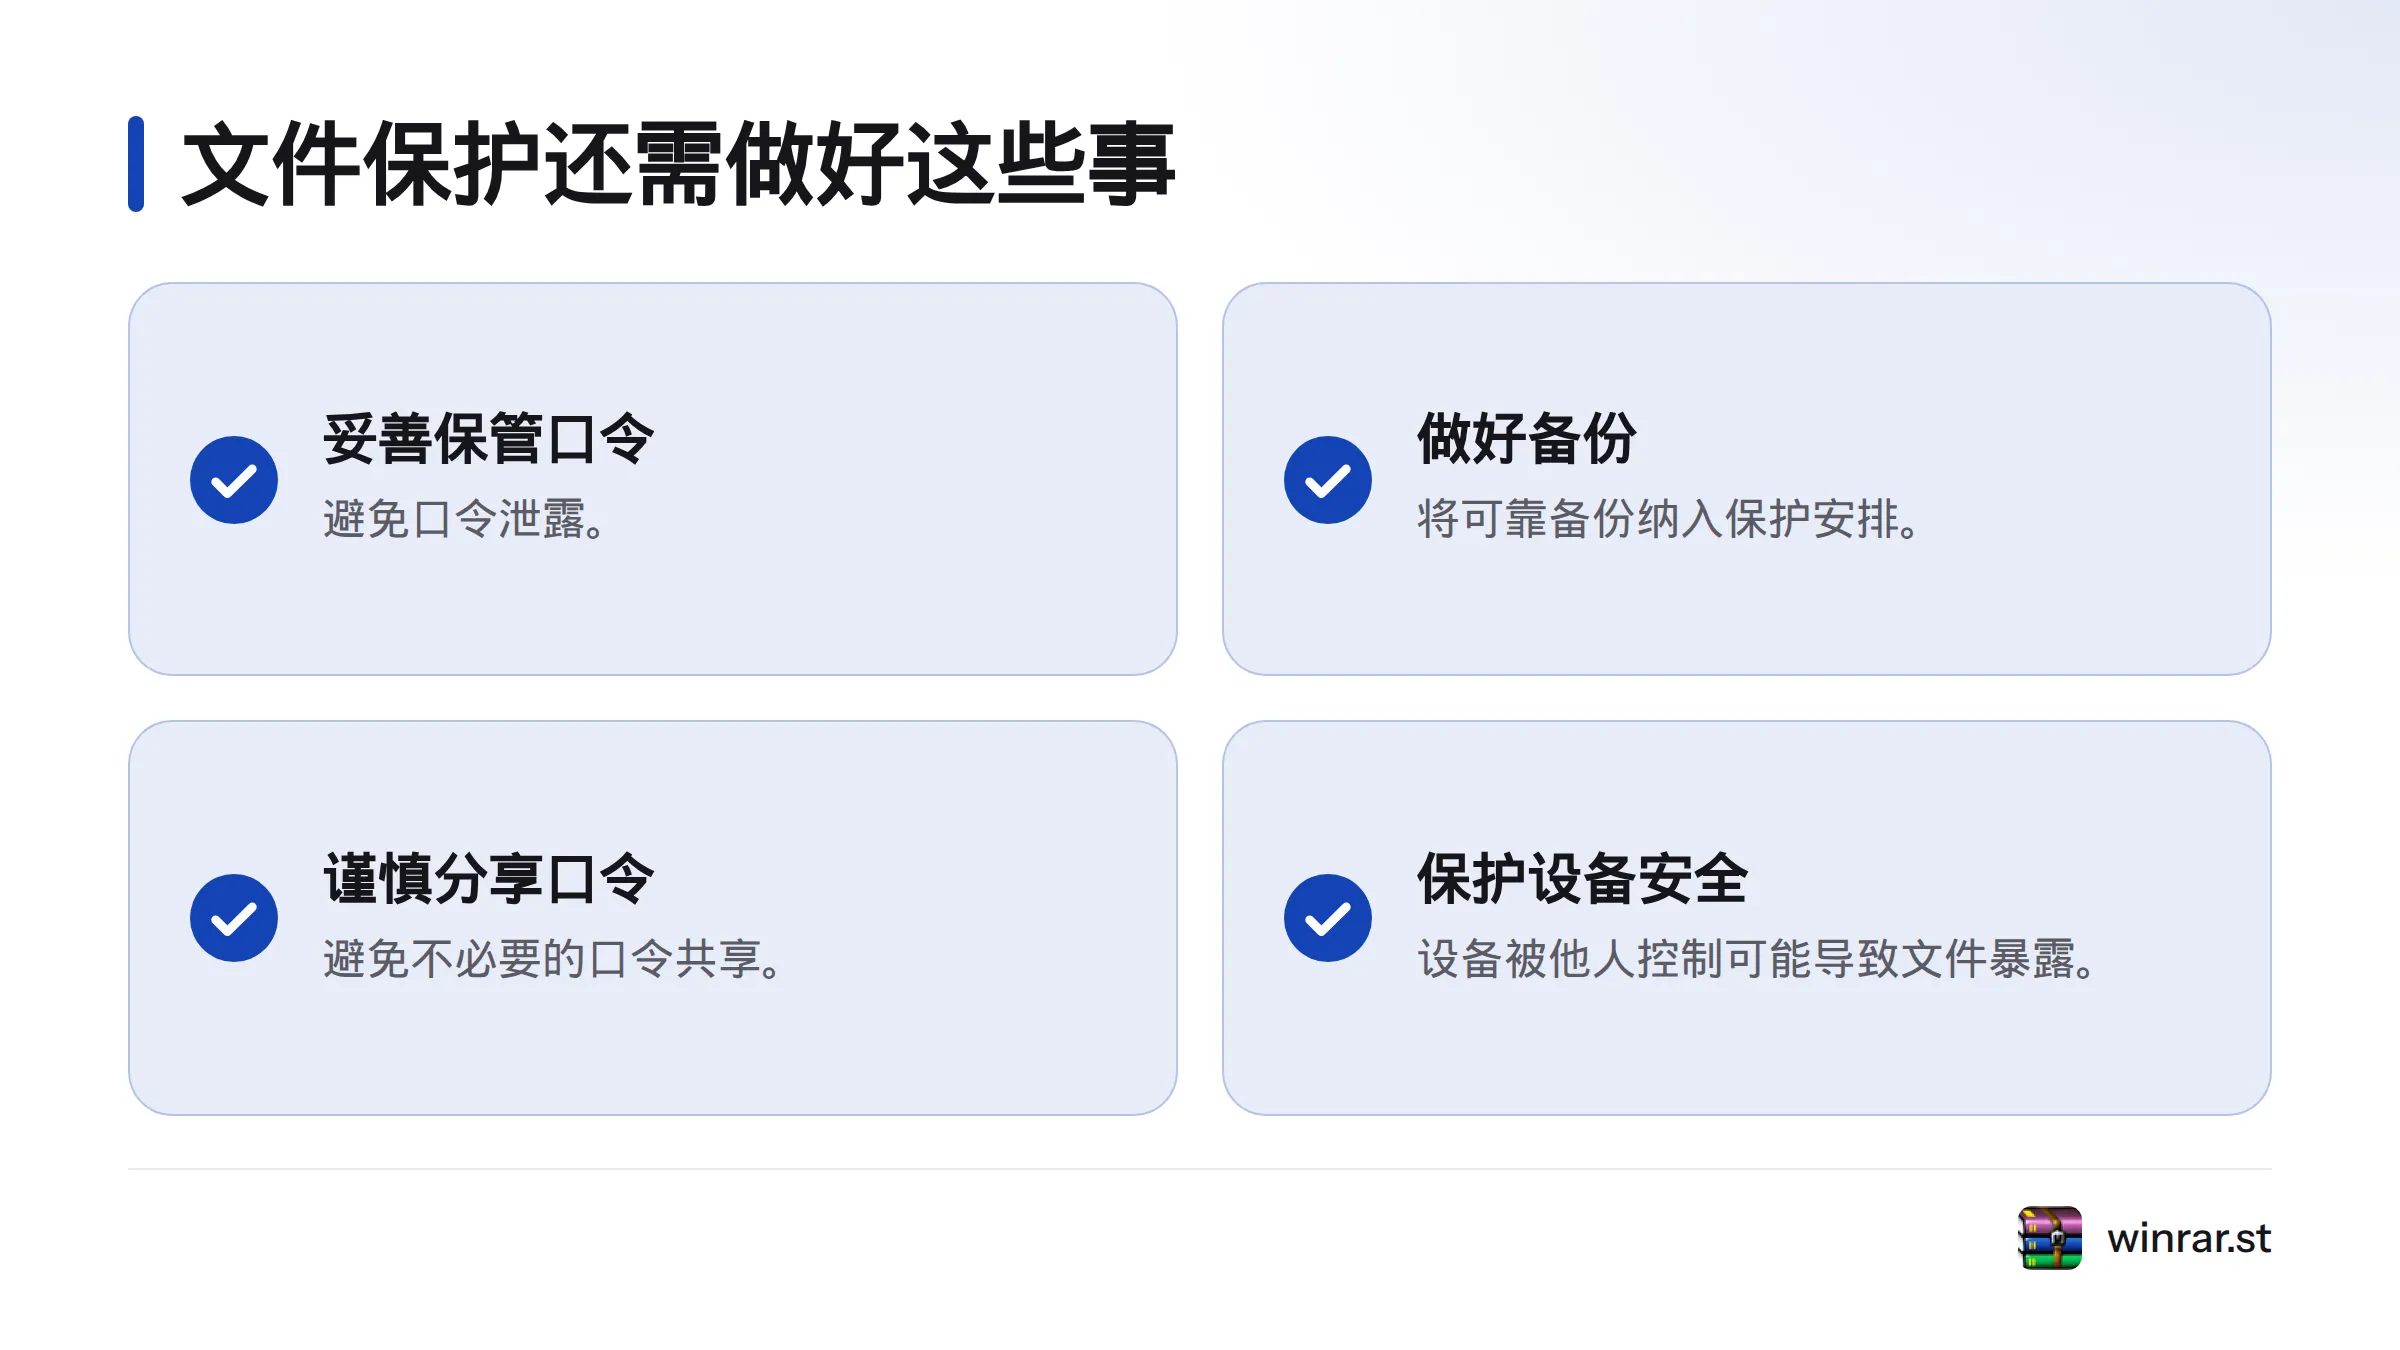
我建议把口令保管和备份也纳入文件保护安排。算法本身无法保证绝对安全;忘记口令后,AES 也不能替用户找回口令或直接恢复文件。遇到解压问题,可先查看忘记口令与解压问题说明,加密设置步骤则见文件加密压缩指南。
资料来源
压缩解压软件技术与支持团队
本文由WinRAR技术编辑部撰写和审核。我们持续跟踪WinRAR软件更新,为您提供最新的安装教程、压缩解压技巧、密码管理和问题解决方案。如有疑问,欢迎在评论区留言。
📌 本文内容基于WinRAR官方文档和实际测试编写,转载请注明出处。